Binance, première plateforme d’échange de cryptoactifs au monde, a été victime le 29 octobre 2026 d’un piratage évalué à 6,3 milliards de dollars, le plus important jamais recensé dans le secteur. La plateforme a suspendu les retraits, promis de couvrir l’intégralité des pertes, puis rouvert l’accès aux fonds par étapes à partir du 1er novembre. Au-delà du fait divers, l’épisode rappelle une réalité que la volatilité des cours fait souvent oublier : un cryptoactif conservé chez un intermédiaire expose d’abord à la solidité de cet intermédiaire. Pour l’épargnant français, la question se pose avec une acuité particulière, puisque Binance n’est plus autorisée à opérer en France depuis l’été. Une raison de plus de raisonner en termes de diversification de son épargne plutôt qu’en termes de réaction à chaud.
Un vol record que la plateforme a choisi d’absorber, et une sortie qui se fait au compte-gouttes
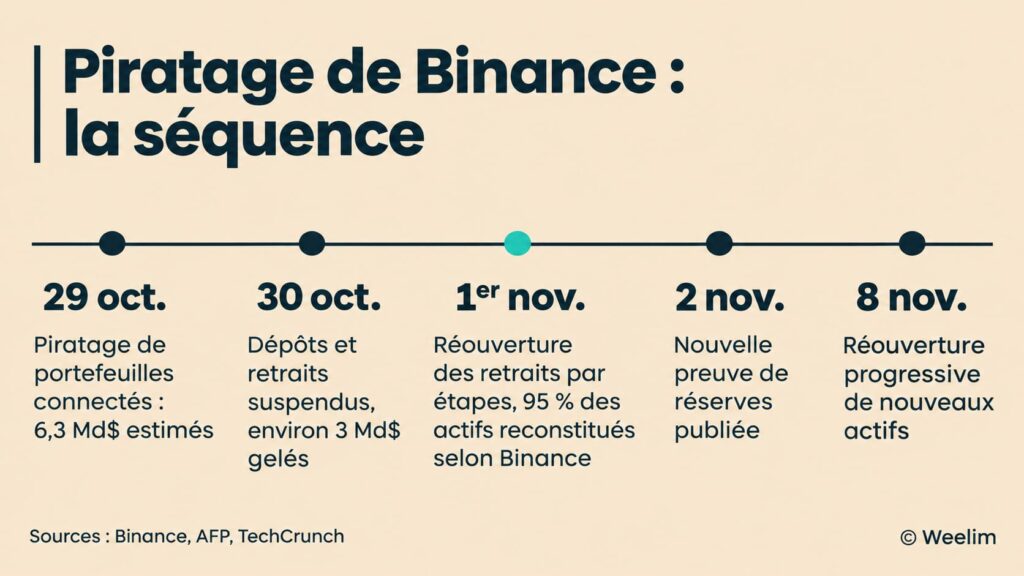
Le déroulé est désormais assez bien établi. Dans la soirée du 29 octobre, vers 20 heures en temps universel, des retraits non autorisés commencent à vider plusieurs portefeuilles « chauds » de Binance, c’est-à-dire des portefeuilles connectés à internet utilisés pour traiter les opérations courantes. La plateforme confirme l’attaque dans la nuit, gèle l’ensemble des dépôts et des retraits, et chiffre le préjudice à 6,3 milliards de dollars, soit environ 5,6 milliards d’euros. La société d’analyse Elliptic avance une estimation légèrement supérieure, à 6,43 milliards. L’ordre de grandeur fait de l’incident le plus gros vol de l’histoire des cryptoactifs, environ quatre fois le précédent record, celui de la plateforme Bybit en février 2025 (environ 1,5 milliard de dollars).
Selon les premiers éléments communiqués par Binance, l’intrusion serait partie de l’ordinateur portable compromis d’un collaborateur, avant que d’autres points de brèche ne soient identifiés. La direction évoque une opération préparée de longue date, menée par plusieurs personnes, et affirme qu’aucune faille cryptographique n’est en cause. Le FBI a attribué l’attaque au groupe TraderTraitor, lié à la Corée du Nord, déjà associé à d’autres casses du secteur. Ces éléments restent préliminaires : Binance a annoncé un rapport d’incident détaillé à l’issue de son enquête, et le montant définitif dépendra de ce qui pourra être récupéré.
C’est là le premier point à retenir. Environ 3 milliards de dollars, soit près de la moitié des sommes détournées, ont été gelés dans les heures qui ont suivi, principalement en stablecoins dont les émetteurs peuvent bloquer des adresses. Pour le reste, Binance a puisé dans sa trésorerie, dans son fonds de protection des utilisateurs (le fonds SAFU, d’environ 1 milliard de dollars en bitcoin) et dans le fonds d’assurance de ses produits dérivés. La plateforme indiquait dès le 1er novembre avoir reconstitué environ 95 % des actifs volés. Autrement dit, la perte a été portée par l’entreprise, non par ses clients. C’est une décision de Binance, pas une obligation qui s’imposait à elle partout où elle opère.
La réouverture, elle, s’est faite par paliers. Le 1er novembre à 6 heures UTC, les retraits ont repris d’abord sur le réseau bitcoin, puis sur Ethereum et BNB Chain, avant de s’étendre à une quinzaine de réseaux dans la journée. Le premier test de confiance a été net. En moins de dix heures, la plateforme a traité 4,6 milliards de dollars de retraits contre 1 milliard de dépôts. Sur une période plus longue, le Wall Street Journal, citant un porte-parole, a fait état de 7,4 milliards de retraits bruts et de 2,7 milliards de dépôts, soit 4,72 milliards de sorties nettes, de l’ordre de 3 % des actifs de la plateforme. Le 2 novembre, Binance a publié une nouvelle preuve de réserves, un exercice qui compare les actifs détenus aux soldes dus aux clients, montrant dix grands actifs couverts au moins à hauteur d’un pour un. Le 8 novembre, les retraits de nouveaux actifs moins liquides étaient encore en cours de rétablissement.
Quelle place pour les cryptomonnaies dans votre patrimoine ?
Le cours du bitcoin n’est pas le bon thermomètre de cet épisode
La tentation est forte de lire l’événement à travers le cours du bitcoin. Les chiffres semblent s’y prêter. Le 30 octobre, au lendemain de l’annonce, la première cryptomonnaie s’échangeait autour de 76 900 dollars, en repli de 3,7 % sur vingt-quatre heures. Le jeton maison de la plateforme, le BNB, avait perdu près de 10 % avant de rebondir. Le 4 novembre, le bitcoin touchait 75 618 dollars, un niveau inédit depuis le 16 septembre, puis glissait sous les 75 000 dollars le 6 novembre, à 74 255 dollars, un plus bas depuis la mi-avril. Rapporté au sommet historique d’octobre 2025, au-dessus de 126 000 dollars, le recul dépasse 40 %.
Mais il serait trompeur d’en conclure que le piratage a fait baisser le bitcoin. Le jour même de l’attaque, le repli initial de près de 5 % avait été en grande partie effacé dès le lendemain matin. Le creux du 4 novembre est survenu pendant la nuit électorale américaine, au moment où les marchés actions reculaient eux aussi, et il a été suivi d’un rebond d’environ 6 % dans la journée. Les fonds indiciels cotés sur le bitcoin aux États-Unis ont par ailleurs enregistré plus de 2 milliards de dollars de sorties en deux semaines. Autrement dit, le cours reflète un faisceau de facteurs, appétit pour le risque, flux institutionnels, contexte politique, dans lequel l’incident Binance n’est qu’un élément parmi d’autres.
Ce point mérite d’être souligné, parce qu’il change la nature de la question posée à l’épargnant. Un piratage ne modifie ni l’offre de bitcoins, ni le fonctionnement de son réseau, qui n’a pas été attaqué. Ce qui a été visé, c’est l’infrastructure d’un intermédiaire. Le risque révélé n’est donc pas un risque de prix, que tout détenteur de bitcoin accepte en connaissance de cause, mais un risque de contrepartie : celui de ne pas pouvoir récupérer ses actifs, ou de les récupérer tard, parce que la société qui les garde a failli.
Les deux risques coexistent, mais ils ne se gèrent pas de la même façon. Le premier se pilote par la taille de la position, le second par le choix de celui à qui on la confie.
Laisser ses cryptoactifs sur une plateforme, c’est détenir une créance sur elle
Pour comprendre ce qui se joue, il faut revenir à la mécanique de la conservation. Un bitcoin n’est pas un fichier rangé dans un coffre : c’est une écriture sur un registre public, que seul peut déplacer celui qui détient la clé privée associée. Lorsqu’un épargnant achète des cryptoactifs sur une plateforme centralisée et les y laisse, ce n’est pas lui qui détient cette clé, c’est la plateforme. Ce qui apparaît sur son écran est un solde, autrement dit une promesse de restitution. Juridiquement et économiquement, il détient une créance sur la plateforme, dont la valeur dépend autant de la solidité de celle-ci que du cours de l’actif.
L’épisode Binance illustre cette distinction mieux qu’aucune démonstration. Les actifs volés étaient, selon la plateforme, ceux de ses propres portefeuilles, non ceux des clients. Pourtant, ce sont les clients qui ont perdu l’accès à leurs fonds pendant plus de deux jours, et une partie d’entre eux attendait encore, une semaine plus tard, de pouvoir retirer certains actifs. Pendant ce temps, le cours continuait de varier sans qu’ils puissent agir. Concrètement, un détenteur qui aurait voulu vendre ou transférer ses avoirs le 30 octobre ne le pouvait pas, quelle que soit sa conviction.
L’histoire du secteur rappelle que l’issue n’est pas toujours aussi favorable. Mt. Gox en 2014 ou FTX en 2022 ont montré qu’une plateforme peut faire défaut, et que les clients se retrouvent alors créanciers d’une procédure collective, pour des montants et des délais incertains. Binance disposait cette fois de réserves suffisantes pour absorber un choc de 6 milliards. C’est un fait. Ce n’est pas une garantie pour le prochain incident, ni pour la prochaine plateforme.
Ce constat ne condamne pas la détention de cryptoactifs. Il oblige à regarder le mode de détention avec la même attention que l’actif lui-même, ce que les guides de la Weelim Académie consacrés aux cryptomonnaies rangent parmi les risques spécifiques de cette classe d’actifs, aux côtés de la volatilité.
Ce que MiCA impose à un prestataire agréé, et ce qu’il ne promet pas
Depuis le 30 décembre 2024, le règlement européen MiCA (Markets in Crypto-Assets) encadre les prestataires de services sur cryptoactifs, désignés en France sous le sigle PSCA. Pour un épargnant, trois de ses exigences comptent particulièrement en matière de garde. Le prestataire agréé doit séparer les avoirs de ses clients des siens, ce qui les protège des créanciers en cas de faillite. Il doit tenir une politique de conservation écrite, encadrant notamment la protection contre la fraude et les cyberattaques. Surtout, l’article 75 du règlement le rend responsable de la perte des cryptoactifs de ses clients lorsqu’elle résulte d’un incident qui lui est imputable, piratage compris, dans la limite de la valeur de marché des actifs au moment de la perte. Ce prestataire est en outre supervisé par l’autorité qui l’a agréé, l’AMF pour un acteur français.
Autrement dit, chez un acteur agréé, l’indemnisation des clients après un piratage n’est pas une faveur commerciale, c’est une obligation légale. Mais il serait trompeur d’y voir une garantie au sens où l’entend un épargnant habitué aux livrets. MiCA ne protège en rien contre la baisse des cours. Aucun fonds de garantie public ne couvre les cryptoactifs : le Fonds de garantie des dépôts et de résolution (FGDR), qui protège les dépôts bancaires jusqu’à 100 000 euros, ne s’applique pas aux avoirs détenus sur une plateforme. Enfin, la responsabilité d’un prestataire ne vaut que ce que vaut sa solvabilité au moment où elle est mise en jeu. Le règlement améliore nettement la position du client. Il ne la rend pas équivalente à celle d’un déposant.
Pour l’épargnant français, l’attaque frappe une plateforme qui n’était déjà plus autorisée
C’est la dimension la plus souvent ignorée de l’affaire, et la plus importante pour un lecteur français. Le régime national des prestataires de services sur actifs numériques (PSAN), créé par la loi Pacte, a pris fin avec la période transitoire de MiCA, le 1er juillet 2026. Fin juin, Binance a informé ses clients français qu’aucune entité du groupe n’obtiendrait l’agrément européen dans les délais. Le 2 juillet, l’enregistrement de Binance France SAS, obtenu en mai 2022, a été radié par l’AMF, comme celui de tous les PSAN non agréés. La plateforme ne figure pas non plus au registre européen des prestataires tenu par l’ESMA.
Concrètement, depuis cette date, les comptes français fonctionnent en mode dégradé : plus de nouveaux clients, plus de dépôts, plus d’achats ni de rémunération des avoirs. Il ne restait aux clients qu’une possibilité, réduire leurs positions et retirer leurs fonds. Le gel du 30 octobre a donc fermé, pendant plus de deux jours, la seule porte de sortie dont ils disposaient. Selon des courriels adressés aux clients et relayés par la presse spécialisée début novembre, des frais mensuels de 0,025 % s’appliqueraient aux soldes restants à partir du 29 novembre, avant une clôture définitive des comptes fin décembre. Les détenteurs concernés ont intérêt à vérifier ces conditions dans les communications reçues sur leur propre compte.
Ce point mérite d’être souligné. Les protections décrites plus haut ne s’appliquent pas à un client français resté chez Binance après l’été. La promesse de couvrir les pertes repose sur la seule parole de l’entreprise, et en cas de litige, le client ferait face à une société qui n’est plus autorisée à exercer dans son pays. La plateforme a tenu parole cette fois-ci. Le risque juridique, lui, n’a jamais été couvert.
Pour ceux qui transfèrent leurs avoirs, deux réflexes s’imposent. Le premier est de vérifier que la plateforme d’arrivée figure bien sur la liste des prestataires autorisés publiée par l’AMF ou au registre de l’ESMA, MiCA permettant à un acteur agréé dans un autre État membre de servir des clients en France. Le second est de se méfier des messages promettant un déblocage ou un remboursement en échange d’identifiants : chaque piratage d’ampleur s’accompagne d’une vague d’hameçonnage, et l’AMF a rappelé au cours de l’été que des escrocs profitaient de la période de transition pour usurper l’identité d’acteurs autorisés. Sur le plan fiscal, un simple transfert vers un autre portefeuille personnel n’est pas une cession imposable, et les comptes ouverts auprès d’une entité étrangère relèvent de la déclaration annuelle des comptes d’actifs numériques détenus à l’étranger (formulaire 3916-bis).
La bonne réponse patrimoniale porte sur le mode de détention
L’épisode invite moins à revoir son opinion sur les cryptoactifs qu’à vérifier la cohérence de leur place dans un patrimoine. Deux questions distinctes se posent, et elles ne doivent pas être confondues. La première porte sur la manière de détenir. La seconde porte sur la part du patrimoine qui y est exposée.
Sur le mode de détention, trois grandes voies coexistent, et aucune n’est sans risque. L’auto-conservation, sur un portefeuille matériel dont l’épargnant détient lui-même les clés, supprime le risque de contrepartie, mais transfère l’intégralité du risque opérationnel sur le détenteur : une clé perdue est un actif perdu, sans recours, et ce mode de garde suppose une discipline que beaucoup d’épargnants n’ont pas envie d’assumer. La détention chez un prestataire agréé MiCA, ou au travers d’un mandat de gestion confié à un tel acteur, conserve un intermédiaire, mais un intermédiaire soumis à la ségrégation des actifs, à une responsabilité légale et à une supervision. L’exposition via des produits cotés, comme les ETP adossés au bitcoin et négociés en Bourse en Europe, accessibles via un compte-titres, remplace la relation avec une plateforme par celle avec un émetteur et son dépositaire. Cela ne signifie pas que le risque disparaît. Cela signifie qu’il change de nature et qu’il s’inscrit dans le cadre des marchés financiers. Le choix dépend du niveau de connaissance de l’épargnant, de l’usage qu’il compte faire de ses actifs et du degré de contrôle qu’il souhaite conserver.
Sur la taille de la poche à alloiuer dans son patrimoine aux Crypto-actifs, la leçon est plus simple. Les autorités européennes de supervision rappellent que la perte totale du capital investi dans des cryptoactifs est possible, et l’épisode montre que l’indisponibilité temporaire l’est aussi. Une exposition à cette classe d’actifs doit donc tenir compte de ces différents paramètres et doit être dimensionné en fonction de la taille du patrimoine mais aussi (et surtout) du profil de l’investisseur.
Rédigé le 12.11.2026 par